Deux failles critiques dans PHP : l’IA a aidé à les découvrir, le patch reste à déployer
Deux vulnérabilités de gravité critique dans PHP permettent une exécution de code à distance sans authentification. Des modèles d’IA ont contribué à leur découverte, selon les partenaires du programme. Les correctifs sont disponibles : le risque dépend désormais aussi de la vitesse de mise à jour.
Le 20 octobre, l’équipe de sécurité de PHP annonce une mise à jour urgente pour deux vulnérabilités critiques. Le lendemain, les versions corrigées sont publiées. CERT-EU demande aux organisations d’appliquer les mises à jour sans attendre, ou d’isoler provisoirement les services exposés qui ne peuvent pas être corrigés. [1][2][1][2]
Deux failles, un risque qui traverse la pile Web
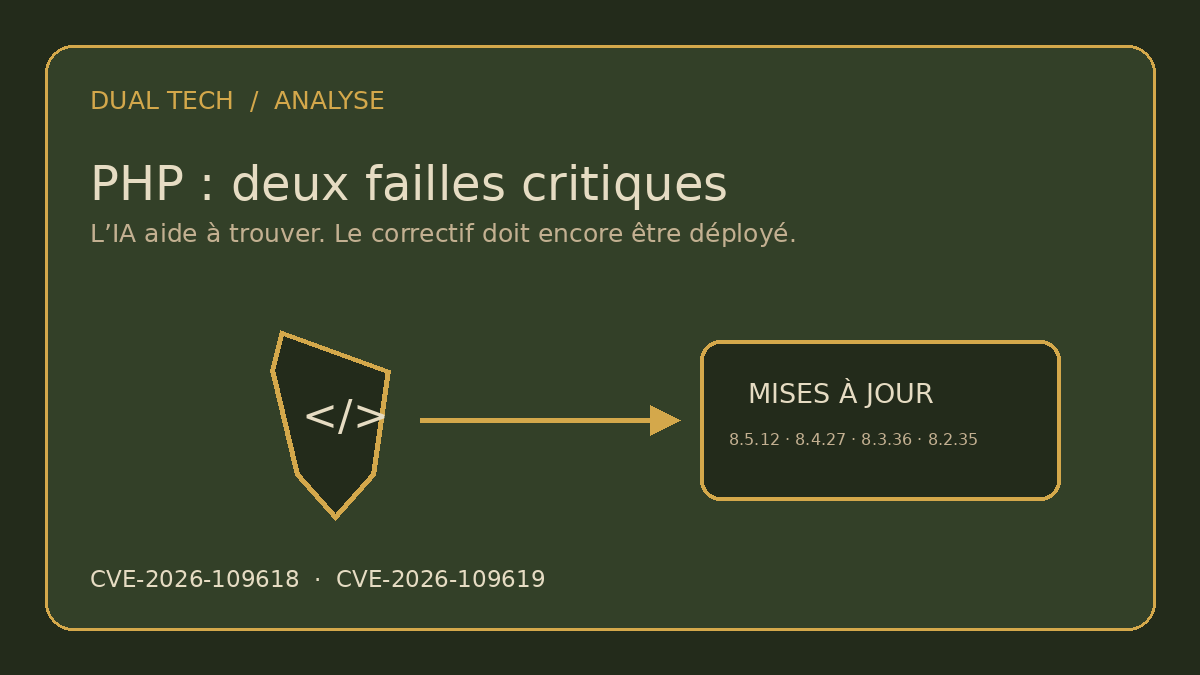
PHP publie les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Les deux failles, CVE-2026-109618 et CVE-2026-109619, reçoivent chacune un score de 9,2 sur 10 dans CVSS v4. CERT-EU indique qu’elles peuvent permettre à un attaquant non authentifié d’exécuter du code à distance sur des installations qui traitent des requêtes Web. [1][2][1][2]
Le bulletin européen distingue les branches maintenues des anciennes versions. Les branches 8.1 et antérieures ne reçoivent plus de mises à jour du projet PHP ; certains distributeurs proposent toutefois des correctifs rétroportés. Les administrateurs doivent vérifier leur version effective et suivre les consignes de leur fournisseur, y compris lorsque PHP est embarqué dans un produit tiers. [2][2]
Quel rôle l’IA a-t-elle joué ?
Dans son compte rendu du 21 octobre, OpenAI affirme que Calif a identifié une faille à l’aide de GPT‑5.6 Sol dans le cadre de Patch the Planet. L’entreprise précise que Wiz a, de son côté, découvert et signalé indépendamment les deux vulnérabilités. Les mainteneurs PHP ont dirigé les corrections et la publication ; des partenaires ont contribué aux tests, aux protections et à la coordination avant divulgation. [3][3]
Cette attribution vient d’un acteur engagé dans l’opération. Elle documente le rôle que ses partenaires revendiquent, mais ne fournit pas à elle seule une évaluation indépendante de la contribution exacte du modèle. OpenAI décrit une réponse associant chercheurs, mainteneurs, fournisseurs d’infrastructure et organismes publics. Pour une vulnérabilité qui touche une brique largement réutilisée, cette coordination peut donner aux opérateurs le temps de préparer les correctifs avant la diffusion de détails techniques. [3][3]
Découvrir n’est pas protéger
Le point décisif est maintenant la mise en production du correctif. Une organisation doit savoir où PHP est exécuté, y compris dans les applications héritées et les offres hébergées, déterminer la branche concernée, tester la mise à jour puis vérifier qu’elle est bien déployée sur chaque instance. CERT-EU indique qu’il n’existe pas de mesure temporaire qui corrige complètement les failles : l’application d’une version corrigée reste nécessaire. [2][2]
Le délai de divulgation a lui aussi compté. L’avis initial de PHP annonçait le 20 octobre une publication le lendemain, sans révéler les détails. Le bulletin de CERT-EU précise ensuite que les correctifs ont été diffusés à 13 h 30 UTC ; PHP a annoncé PHP 8.5.12 à 14 h 10 UTC. Cette courte fenêtre illustre le compromis : préparer l’écosystème en amont, puis publier des informations assez vite pour permettre à chacun de se protéger. [1][2][4][1][2][4]
69,3 % des sites connus utilisent PHP — pas 69,3 % de sites vulnérables
Au 21 octobre 2026, W3Techs estime que PHP est utilisé par 69,3 % des sites dont le langage de programmation côté serveur est connu. Cette mesure de l’usage du langage ne dit pas combien de sites sont vulnérables ou compromis. L’exposition effective dépend de la version installée, de la configuration, de l’accès réseau et du déploiement des correctifs. [5][5]
Le potentiel dual est concret : la même capacité d’analyse de code peut aider à renforcer des logiciels civils, des services publics ou des infrastructures de défense. Mais la diffusion de capacités de recherche automatisée peut aussi raccourcir le temps dont les défenseurs disposent. L’épisode PHP ne démontre pas que l’IA a attaqué des sites ; il montre plutôt que l’avantage dépend de la coordination entre découverte, validation, divulgation et correction. Cette lecture est notre analyse, distincte des faits rapportés par les sources.
Quand la recherche accélère, la sécurité se mesure aussi à la capacité des organisations à inventorier et corriger leurs systèmes à temps.
Ce que les documents ne permettent pas d’affirmer
Ce que le récit officiel ne vous dit pas
- Que 70 % des sites Web étaient vulnérables ou ont été compromis.
- Que l’IA a découvert seule les deux failles : les sources attribuent un rôle à plusieurs équipes et indiquent une découverte indépendante par Wiz.
- Que des protections temporaires remplacent durablement les mises à jour officielles.
Vérification
Le décryptage point par point
Les mises à jour PHP sont disponibles et la priorité est de les appliquer. L’IA a contribué à la recherche selon les acteurs du programme ; le résultat de sécurité dépend maintenant de la capacité de chaque opérateur à identifier et corriger ses systèmes.
Les affirmations vérifiées
Vérifié PHP a publié le 21 octobre des correctifs pour deux failles notées CVSS 9,2, qui peuvent conduire à une exécution de code à distance.
Contre-arguments sourcés
OpenAI attribue à Calif, avec GPT‑5.6 Sol, la découverte d’une des failles ; Wiz dit avoir découvert et signalé les deux indépendamment.[3]
Les questions qui restent ouvertes
- Quel indicateur public permettra de mesurer le déploiement réel des correctifs ?
- Quelle part précise revient aux modèles, aux chercheurs et aux mainteneurs dans la découverte et la validation ?
- Quelles versions anciennes disposent d’un correctif rétroporté et selon quel calendrier ?
En résumé
Les mises à jour PHP sont disponibles et la priorité est de les appliquer. L’IA a contribué à la recherche selon les acteurs du programme ; le résultat de sécurité dépend maintenant de la capacité de chaque opérateur à identifier et corriger ses systèmes.
Sources
- PHP 8.5.12 Released — annonce officielle — PHP · consulté le 21 octobre 2026
- Security Advisory 2026-018 — Critical Vulnerabilities in PHP — CERT-EU · consulté le 21 octobre 2026
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities — OpenAI · consulté le 21 octobre 2026
- PHP security release announcement, 20 October 2026 — PHP · consulté le 21 octobre 2026
- W3Techs — Usage statistics of PHP — W3Techs · consulté le 21 octobre 2026
Contenu assisté par l'IA : article rédigé avec l'aide d'une intelligence artificielle à partir de sources publiques, puis relu et validé par un humain avant publication. Une erreur, une réponse ? Exercer votre droit de réponse · notre méthode.