الأمن السيبراني · الذكاء الاصطناعي
ثغرتان خطيرتان في PHP: ساعد الذكاء الاصطناعي في اكتشافهما، وما زال تثبيت الإصلاحات مطلوباً
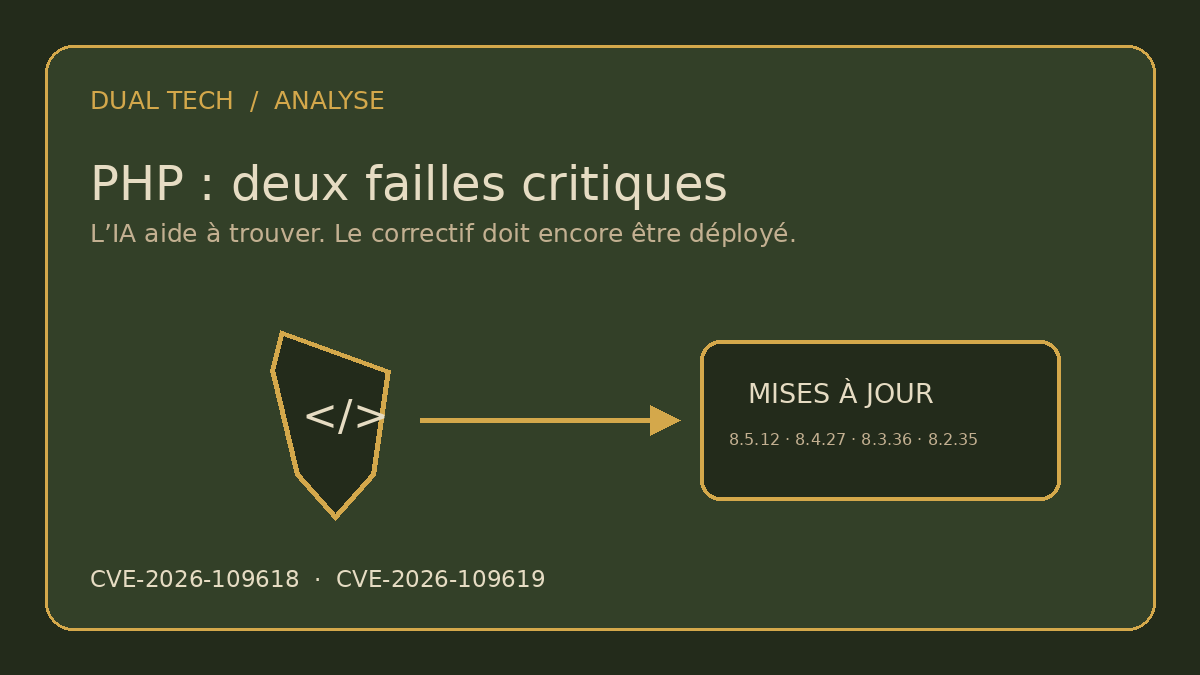
تتيح ثغرتان خطيرتان في PHP تنفيذ تعليمات عن بُعد من دون مصادقة. ووفقاً لشركاء البرنامج، ساهمت أدوات الذكاء الاصطناعي في اكتشافهما. أصبحت الإصلاحات متاحة، ويتوقف مستوى الخطر الآن أيضاً على سرعة التحديث.
مترجم عن الأصل الفرنسي. في حال وجود اختلاف، تكون النسخة الفرنسية هي المرجع.
في 20 أكتوبر، أعلن فريق أمن PHP عن إصدار عاجل لمعالجة ثغرتين خطيرتين. وفي اليوم التالي، أصبحت الإصدارات المصححة متاحة. ودعت CERT-EU المؤسسات إلى تثبيت التحديثات فوراً، أو عزل الخدمات المكشوفة مؤقتاً إذا تعذر تحديثها. [1][2][1][2]
ثغرتان تمسان طبقة واسعة من الويب
أصدرت PHP الإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35. وحصلت الثغرتان CVE-2026-109618 وCVE-2026-109619 على درجة 9.2 من 10 وفق CVSS الإصدار الرابع. وتقول CERT-EU إنهما قد تتيحان لمهاجم غير موثّق تنفيذ تعليمات عن بُعد على الأنظمة التي تعالج طلبات الويب. [1][2][1][2]
تميز النشرة الأوروبية بين الفروع المدعومة والإصدارات الأقدم. لم يعد مشروع PHP يصدر تحديثات للفروع 8.1 وما قبلها، لكن بعض المورّدين يوفرون إصلاحات منقولة إلى تلك الفروع. على المشغّلين التحقق من الإصدار الفعلي واتباع إرشادات المورّد، بما في ذلك عندما تكون PHP مدمجة في منتج تابع لطرف ثالث. [2][2]
ما دور الذكاء الاصطناعي؟
تقول OpenAI في تقريرها الصادر في 21 أكتوبر إن Calif اكتشفت إحدى الثغرتين باستخدام GPT‑5.6 Sol ضمن مبادرة Patch the Planet. وتقول الشركة إن Wiz اكتشفت الثغرتين وأبلغت عنهما بشكل مستقل. قاد مطورو PHP عملية الإصلاح والنشر، فيما ساهم شركاء في الاختبار والحماية والتنسيق قبل الكشف. [3][3]
هذا الإسناد صادر عن جهة مشاركة في الاستجابة. وهو يوثق الدور الذي يذكره شركاؤها، لكنه لا يشكل وحده تقييماً مستقلاً ودقيقاً لمساهمة النموذج. وتصف OpenAI استجابة شملت باحثين ومطوري البرمجيات ومزودي البنية التحتية وجهات عامة. وعندما تمس الثغرة مكوّناً واسع الاستخدام، قد يمنح هذا التنسيق المشغلين وقتاً للاستعداد قبل نشر التفاصيل التقنية. [3][3]
الاكتشاف لا يعني الحماية
المهمة العاجلة هي تثبيت الإصلاح. ينبغي للمؤسسة أن تعرف أين تعمل PHP، بما في ذلك التطبيقات القديمة والخدمات المستضافة، وأن تحدد الفرع المتأثر، ثم تختبر التحديث وتتحقق من تثبيته على كل نسخة. وتقول CERT-EU إنه لا يوجد إجراء مؤقت يعالج الثغرتين بالكامل؛ لذلك يظل تثبيت إصدار مصحح ضرورياً. [2][2]
وكانت نافذة الإفصاح مهمة أيضاً. أعلن إشعار PHP الأولي في 20 أكتوبر عن إصدار في اليوم التالي من دون كشف التفاصيل. وتقول CERT-EU إن الإصلاحات نُشرت عند 13:30 بالتوقيت العالمي، بينما أعلنت PHP عن الإصدار 8.5.12 عند 14:10. وتوضح هذه المهلة القصيرة الموازنة بين تجهيز منظومة المستخدمين مسبقاً ونشر المعلومات بسرعة تكفي للحماية. [1][2][4][1][2][4]
يستخدم 69.3٪ من المواقع المعروفة PHP؛ وهذا لا يعني أن النسبة نفسها معرضة للخطر
في 21 أكتوبر 2026، قدّرت W3Techs أن PHP مستخدمة في 69.3٪ من المواقع التي يُعرف لديها نوع لغة البرمجة على الخادم. ولا يحدد هذا القياس لانتشار اللغة عدد المواقع المعرضة للثغرات أو المخترقة. يعتمد التعرض الفعلي على الإصدار المثبت والإعدادات وإمكانية الوصول عبر الشبكة ونشر التصحيحات. [5][5]
الرابط بين الاستخدامين المدني والدفاعي واضح: يمكن لقدرات تحليل الشيفرة نفسها أن تساعد في تأمين البرمجيات المدنية والخدمات العامة وبنية الدفاع. لكن انتشار البحث الآلي قد يقلص الوقت المتاح للمدافعين. ولا تثبت واقعة PHP أن الذكاء الاصطناعي هاجم المواقع؛ بل تبين أن أفضلية الحماية تعتمد على التنسيق بين الاكتشاف والتحقق والإفصاح والإصلاح. هذا تحليلنا، وهو منفصل عن الوقائع التي توردها المصادر.
مع تسارع البحث، يتوقف الأمن أيضاً على قدرة المؤسسات على حصر أنظمتها وتحديثها في الوقت المناسب.
ما لا تثبته الوثائق
ما لا يُقال لكم في الرواية الرسمية
- أن 70٪ من المواقع كانت معرضة للخطر أو مخترقة.
- أن الذكاء الاصطناعي اكتشف الثغرتين وحده؛ فالمصادر تذكر فرقاً عدة واكتشافاً مستقلاً من Wiz.
- أن التدابير المؤقتة تغني دائماً عن التحديثات الرسمية.
تحقُّق
التحقق نقطةً نقطة
أصبحت تحديثات PHP متاحة، وأولوية المؤسسات هي تثبيتها. ووفقاً للمشاركين في البرنامج، ساهم الذكاء الاصطناعي في البحث؛ أما الحماية الآن فتعتمد على قدرة كل مشغّل على تحديد الأنظمة المتأثرة وتحديثها.
الادعاءات التي تحققنا منها
حجج مضادة موثّقة
تقول OpenAI إن Calif اكتشفت إحدى الثغرتين باستخدام GPT‑5.6 Sol؛ وتقول Wiz إنها اكتشفت الثغرتين وأبلغت عنهما بشكل مستقل.[3]
أسئلة لا تزال مفتوحة
- ما المؤشر العام الذي سيبين مدى تثبيت الإصلاحات؟
- ما حصة النماذج والباحثين والمطورين في الاكتشاف والتحقق؟
- ما الفروع الأقدم التي حصلت على إصلاحات منقولة، وما جدولها الزمني؟
خلاصة القول
أصبحت تحديثات PHP متاحة، وأولوية المؤسسات هي تثبيتها. ووفقاً للمشاركين في البرنامج، ساهم الذكاء الاصطناعي في البحث؛ أما الحماية الآن فتعتمد على قدرة كل مشغّل على تحديد الأنظمة المتأثرة وتحديثها.
المصادر
- PHP 8.5.12 Released — annonce officielle — PHP · اطُّلع عليه في 21 أكتوبر 2026
- Security Advisory 2026-018 — Critical Vulnerabilities in PHP — CERT-EU · اطُّلع عليه في 21 أكتوبر 2026
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities — OpenAI · اطُّلع عليه في 21 أكتوبر 2026
- PHP security release announcement, 20 October 2026 — PHP · اطُّلع عليه في 21 أكتوبر 2026
- W3Techs — إحصاءات استخدام PHP، أكتوبر 2026 — W3Techs · اطُّلع عليه في 21 أكتوبر 2026
محتوى بمساعدة الذكاء الاصطناعي: كُتب هذا المقال بمساعدة الذكاء الاصطناعي انطلاقًا من مصادر عامة، ثم راجعه محرر بشري وأجازه قبل النشر. هل لاحظت خطأً أو تريد الرد؟ مارس حقك في الرد · منهجيتنا.